維護訪問、陌生閘道器或被盜分機帳戶都可能成為進入企業語音服務的路徑。如果安裝與接入缺乏控制,普通寬帶與語音設備也可能被濫用。實際防禦應從明確哪些設備獲准使用、允許如何通信開始。
主叫顯示只是呈現的身份,不足以證明來電者或設備可信。企業保護應覆蓋物理訪問、終端、帳戶、SIP中繼、路由與事件響應。VoIP本身並非欺詐系統,小型閘道器也不能單獨作為違法證據;關鍵在於授權情況與實際行為。
掌握語音網路中的每臺設備
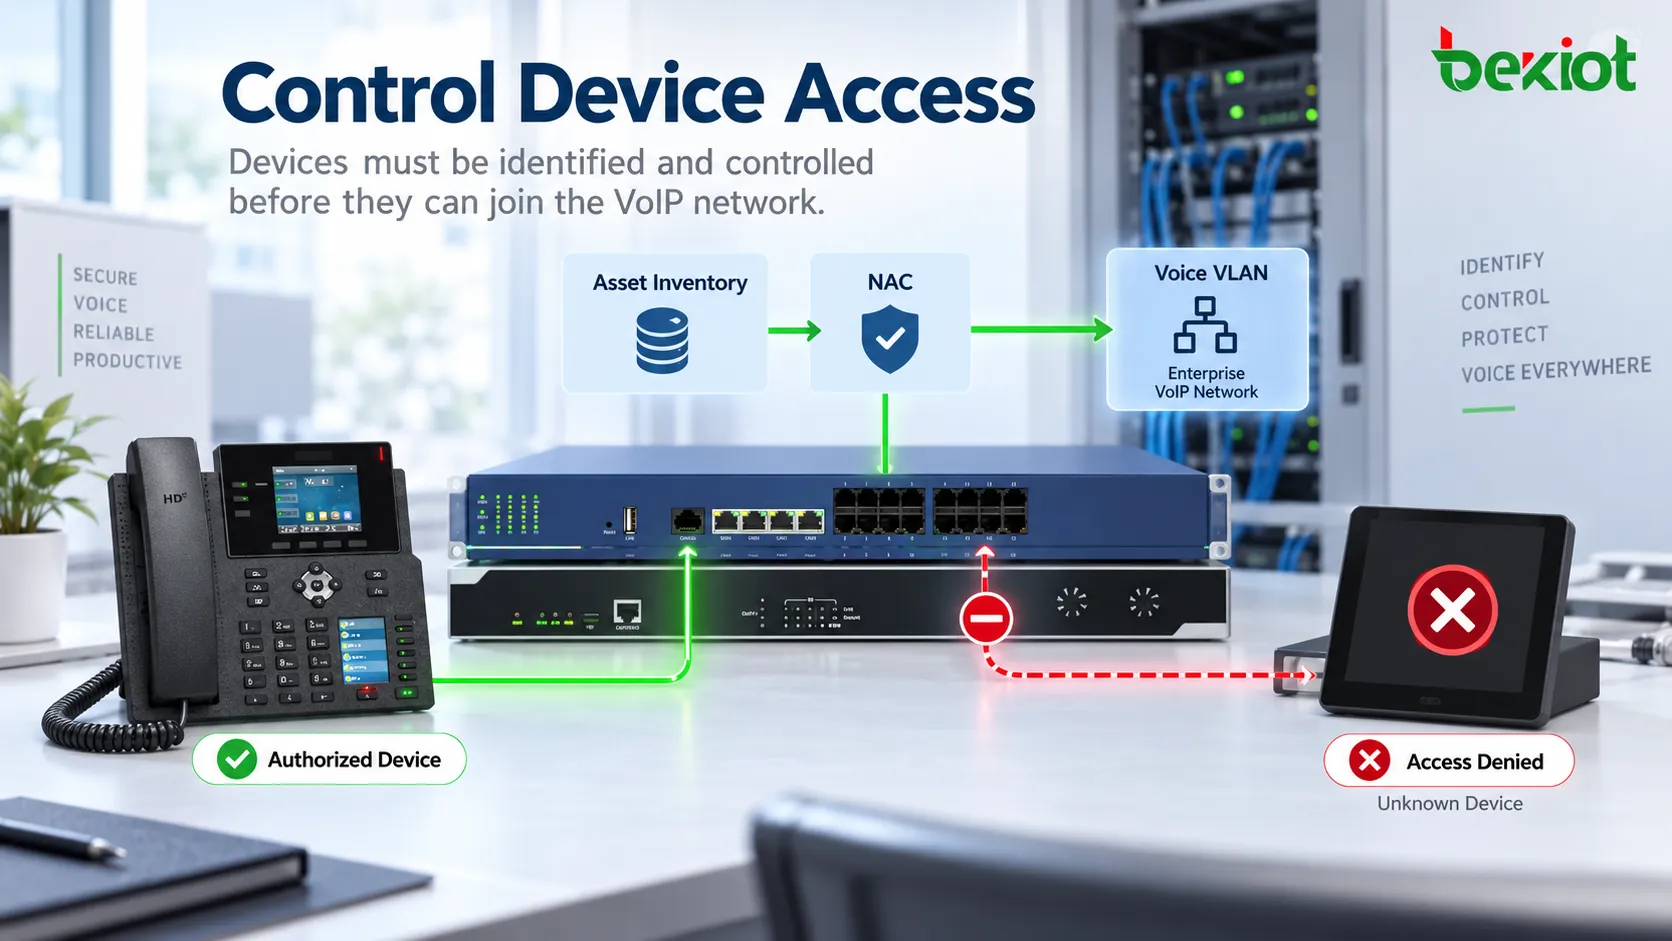
維護IP電話、ATA、閘道器、SBC、IP PBX及會議設備清單。記錄型號、軟體版本、網路標識、安裝位置、負責人及業務用途。將清單與交換機和平台記錄核對,新增設備與臨時測試設備均需批准。
按需要分離語音與管理流量,限制網段間通信,並採用受支持的802.1X或網路准入控制。語音VLAN本身不是身份認證。MAC地址可以複製,因此基於MAC的控制弱於密碼學設備認證;在無法採用更強方式時,應將其作為輔助措施。
鎖閉設備間,監督訪客,並在適合運營的情況下關閉閒置端口。合法工單應說明誰連接了每臺設備以及原因。除主機房外,也應檢查分支機構及外露網路插口,並在維護結束後移除臨時設備。
管理SIP帳戶的完整生命週期
為語音帳戶指定負責人、批准角色與明確呼叫權限。員工離職或承包工作結束時應及時停用,角色變化時調整權限。普通SIP分機應與網頁管理帳戶分開;一個電話號碼加長期共享密碼,不足以構成身份管理。
使用獨立憑據、安全配置下發及受支持的憑證或設備控制。多因素認證適用於管理及支持的應用登入,但採用摘要認證的傳統SIP終端可能無法響應交互式MFA提示。應通過相容的網路接入與憑據控制保護這些終端,不應聲稱每次註冊均受MFA覆蓋。
將管理限制在受信路徑,如受控VPN或跳板機,並記錄變更。監控異常註冊,調查陌生設備或網路。出差、電信業者地址變化與合法冗餘用戶端可能解釋部分異常,因此位置變化本身不應自動判定為入侵。
控制外部SIP邊界
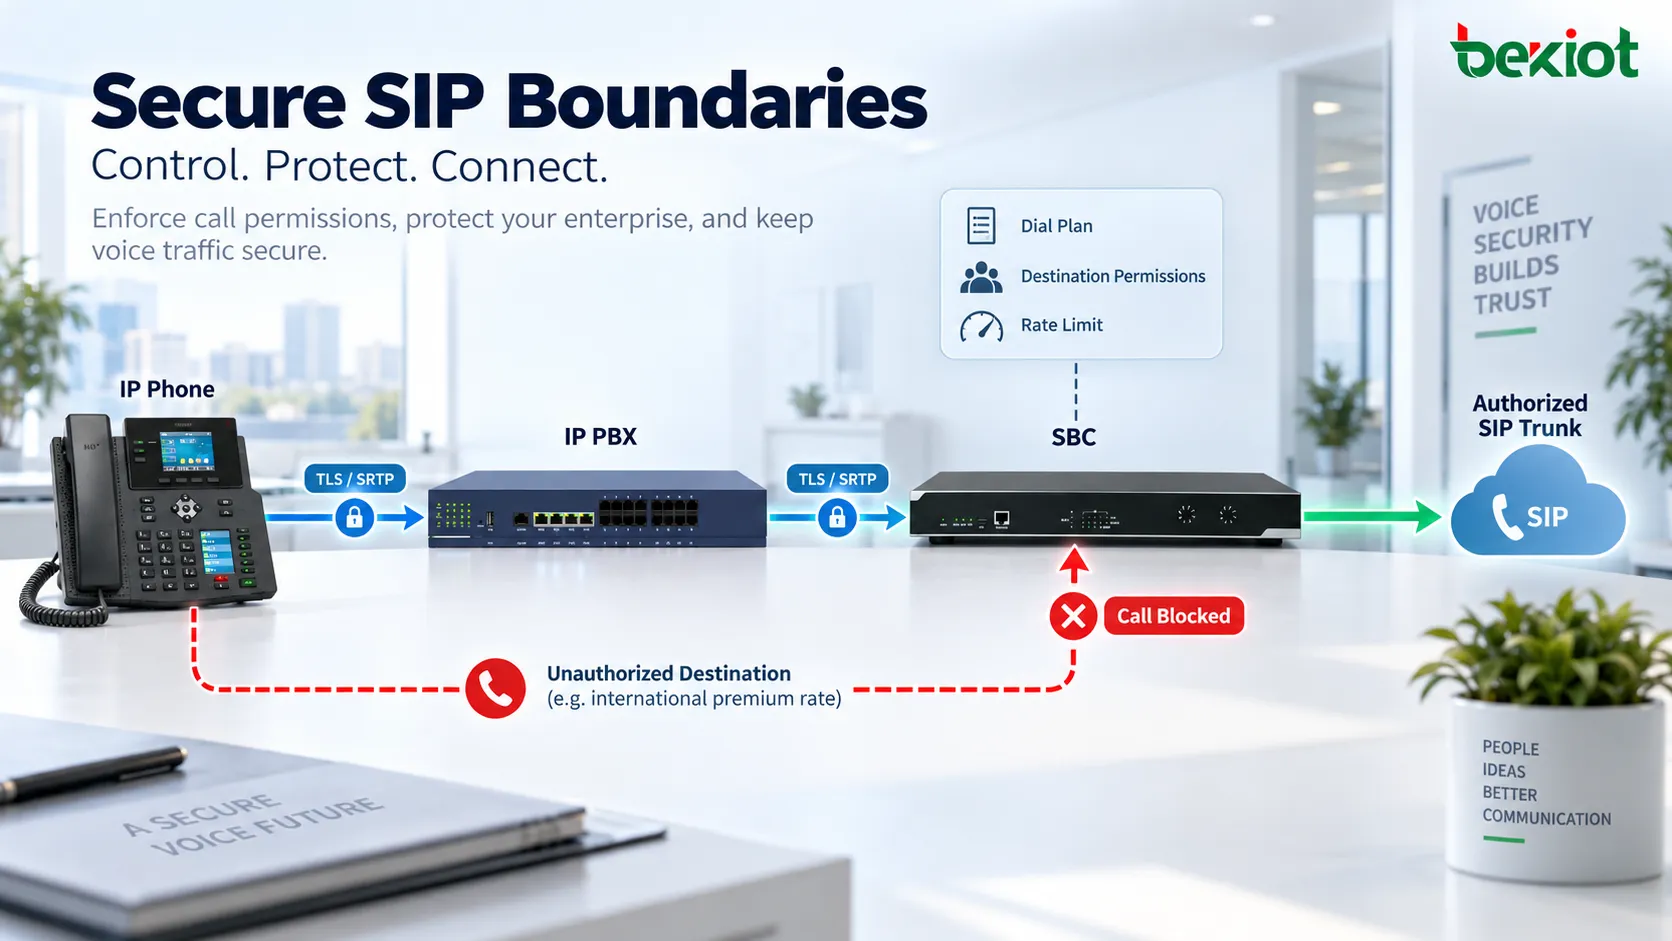
SBC可在企業與授權電信業者、雲服務或遠端使用者之間執行會話策略。根據實際能力,它可驗證信令、限制會話速率及併發量、實施訪問策略,並隱藏部分內部拓撲。正確配置、維護與適當容量仍是必要條件。
結合防火牆規則、可行的來源限制、速率限制與拒絕服務防護規劃。只允許必要的信令和媒體路徑。公開管理端口及大範圍排障例外不應在投運後繼續開放。電信業者地址範圍可能變化,因此批准的規則也需維護。
記錄內部語音服務通過受控邊界到授權電信業者或平台的正常路徑。SBC不是萬能防火牆、欺詐檢測器或身份保證。應測試實際執行效果,包括拒絕的會話、獲准的遠端使用者,以及約定負載下的持續服務。
限制合法帳戶可以撥打的範圍
認證成功不應等於可無限制撥打國際、增值號碼或SIP URI。應按角色設定服務等級,並將目的地限制在業務需求範圍。無人值守求助終端可能只需聯繫批准的控制室;國際銷售團隊可有更廣但仍明確的策略。
在平台及電信業者支持時,實施適當的併發、時長、使用量或費用限制。將告警與約定響應結合。門檻值需要業務基線:繁忙聯絡中心或值班團隊的正常行為,可能不同於僅在辦公時間使用的分機。
檢查撥號計劃、呼叫轉移、語音信箱訪問、轉接權限與閒置中繼。如果轉移或轉接繞過策略,受限分機仍可能打開高費用路由。應保留必要緊急接入並建立受控例外流程;欺詐遏制不能不加區分地關閉關鍵通信。
分別保護信令與媒體
TLS可保護已啟用並驗證的連接上的SIP信令。SRTP在配置適當密碼算法與金鑰管理時,可保護媒體機密性與完整性。選擇端口或顯示安全通話圖標,都不足以證明已具備這些保護。
檢查每段連接的憑證信任、伺服器身份、有效期、私密金鑰保護與設置相容性。僅將端口從5060改為5061,並不等於實現安全。SRTP需要受支持的金鑰建立方式;SRTP本身不定義完整的金鑰管理系統。
SBC、媒體代理或電信業者可能終止加密,再建立另一段受保護連接。應確認哪些主體能接觸信令或音頻,以及何處轉為未加密,特別是PSTN邊界。加密不能替代帳戶授權或呼叫策略:被盜的有效憑據仍可發起加密的欺詐呼叫。
同時監控行為與協議有效性
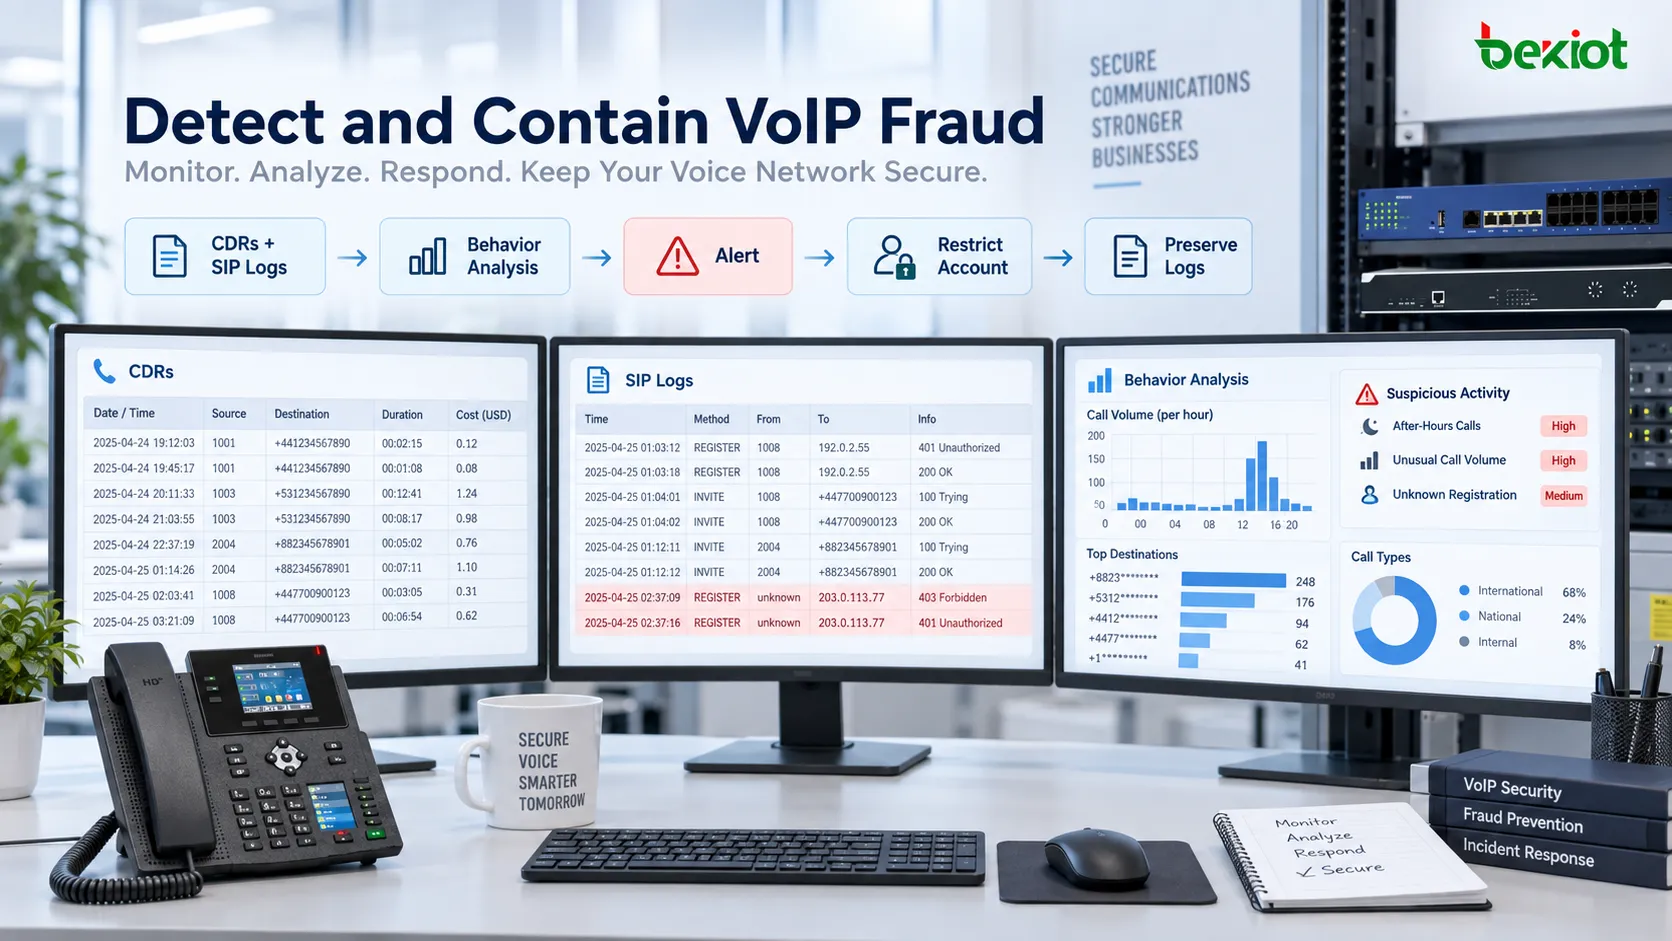
收集有用的通話詳單(CDR)、註冊及認證事件、中繼活動與管理員變更。將目的地、時長、併發、失敗率、時段與終端來源,和預期業務模式比較。獲准的SIP INVITE也可能發起企業從未打算授權的呼叫。
值得調查的現象包括:通常白天使用的帳戶深夜撥打國際電話、休眠中繼突然出現流量、頻繁註冊變更或短時呼叫大增。每個信號都可能有合理解釋。應關聯證據並確定審查優先級,而不是將所有偏差視為已確認欺詐。
規則、統計或AI輔助分析可幫助識別模式,但需要可用資料、調優與人工責任。應明確誰接收告警、多久審查及何時限制。既要衡量漏檢,也要衡量誤報;任何模型或協議檢查都不能保證防止欺詐。
在事件發生前準備遏制與證據保全
使IP PBX、SBC、防火牆及監控系統保持時間同步。保留足夠的CDR、認證、配置下發與路由變更資訊,以關聯通信雙方、時間、時長、中繼與結果。保護日誌免受未經授權的訪問或修改,並按運營與適用隱私要求設定保存期限。
響應計劃應明確值班負責人、電信業者聯繫人,以及限制帳戶或路由的授權人。在遏制問題時保留相關證據。儘可能僅限制受影響目的地或帳戶,並維持必要呼叫。如果攻擊者仍控制設備、配置來源或管理員帳戶,僅重置憑據並不足夠。
調查影響範圍,移除未經授權的設備或配置,修正入口,並在恢復前驗證服務。記錄決定,在恢復後複查控制。預先批准的響應可縮短遏制時間,但自動封鎖必須針對合法出差、需求高峰與緊急流程進行測試。
核實維護訪問與第三方接入
遇到未預期的安裝或升級請求,應通過已知內部聯繫人,或獨立取得的官方服務渠道核實。制服、工作證與訪客提供的電話號碼都不足以驗證身份。應將訪問與工單匹配,並記錄帶入或移除的設備。
向承包人員提供實名、限時且範圍必要的權限。監督現場作業,記錄遠端管理,完工後撤銷訪問。培訓員工及時報告陌生設備與可疑請求;常規維護流程的支持可讓技術控制更有效。
將控制形成持續運作的體系
有效鏈條包括可識別設備、受控接入、受管理帳戶、受限路由、受保護流量、行為監控與演練過的響應。更新仍受支持的韌體與軟體,備份批准配置並測試還原。為每項控制指定負責人,使其在安裝後持續有效。
對於贝克通信方案,應明確哪些控制屬於終端、IP PBX、閘道器、SBC、電信業者或集成安全平台。應要求支持文檔與配置證據,不應假定每臺設備都提供費用上限、MFA、分析或自動隔離。採用雲服務後,客戶仍需對帳戶、設備與權限承擔責任。
通過批准的測試驗證設計:拒絕未知終端、阻止禁止目的地、核實約定區段的加密、產生安全測試告警,並演練帳戶遏制與恢復。使用授權測試帳戶與目的地。記錄已證明的能力、仍需人工處理的事項,以及非辦公時段的負責人。
常見問題
雲PBX服務商負責全部VoIP安全嗎?
不是。責任因服務合同而異。客戶通常仍管理使用者、終端與呼叫權限,服務商管理指定基礎設施與服務控制。應記錄分工、事件聯繫人及可取得的證據。
語音系統應多久審查一次?
採用基於風險的計劃,並在重大升級、新增中繼、遠端接入變化、電信業者遷移或事件之後複查。持續告警不能替代定期檢查帳戶、軟體支持與累積的路由例外。
應如何為維護商提供遠端接入?
通過批准的VPN或受控跳板機使用實名帳戶,限制時間與任務。保留登入及變更記錄,完工後撤銷權限。避免永久共享管理員密碼。
是否需要長期保存每個語音資料包?
通常不需要。完整抓包可能包含私人信令或音頻,造成較大的儲存與訪問管理負擔。按約定政策保存必要日誌與CDR,針對具體排障或調查再進行範圍受限、獲准的抓包。