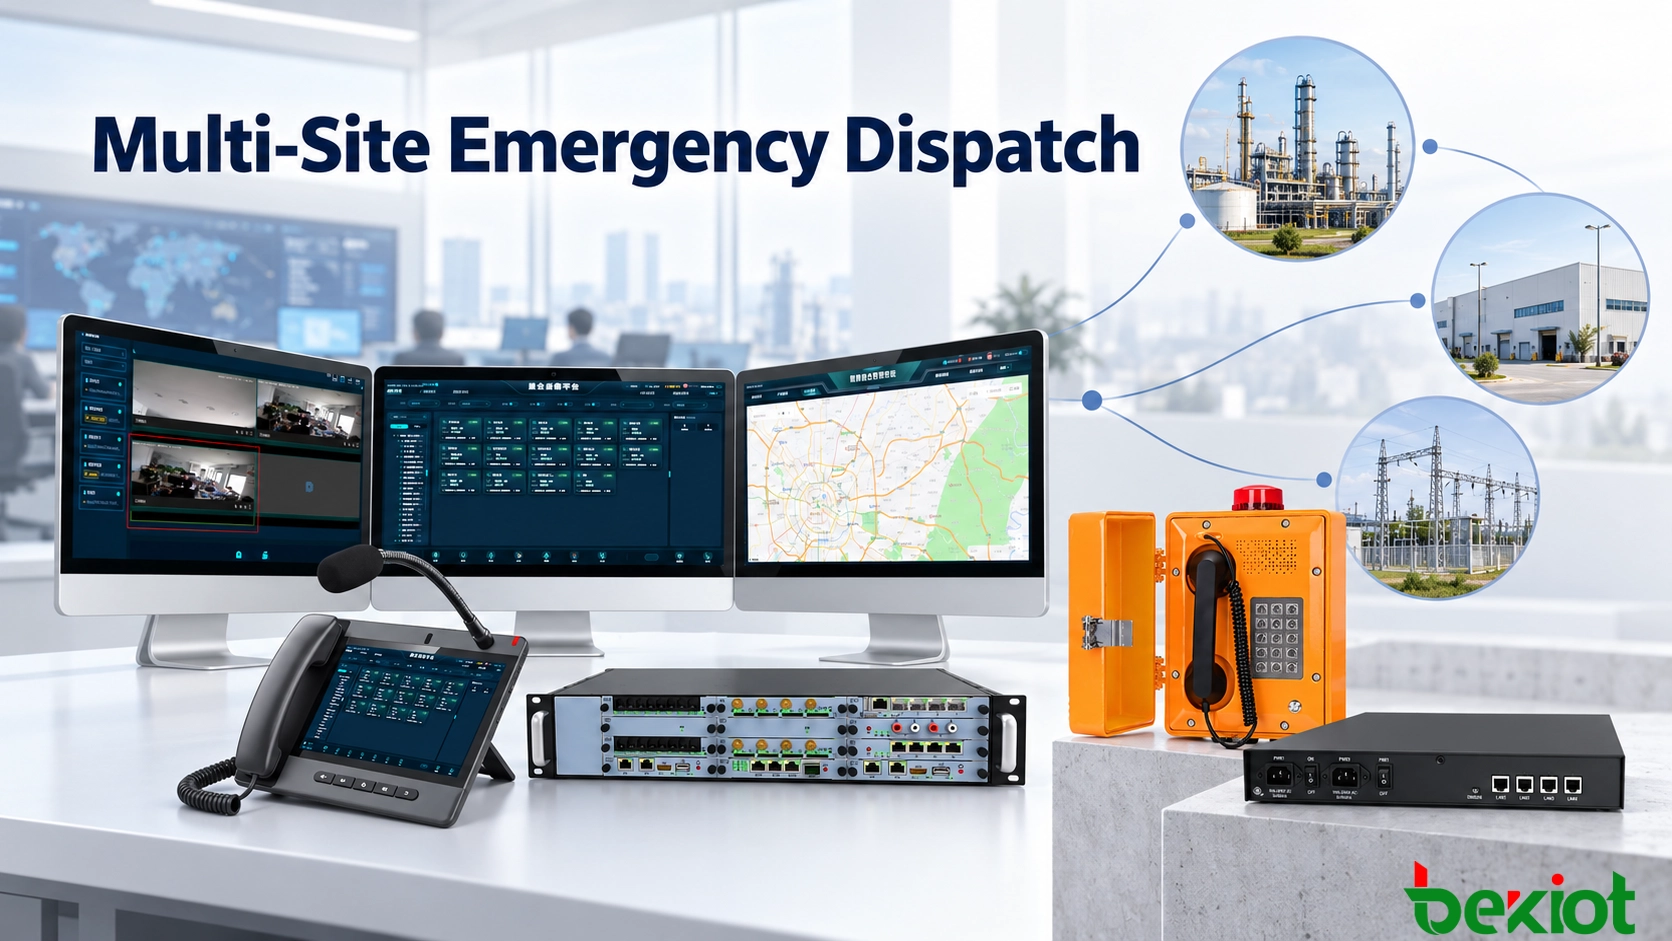
擁有中央控制室、生產廠區和遠端變電站的企業,需要在正常運作時共享調度態勢。當某個廠區失去WAN連接時,工作人員仍然需要本地應急通話、安全廣播和無線協同。架構必須明確各站點能夠獨立運作的功能,以及之後如何恢復中央權限。
將中央管理與關鍵本地服務分開
光纖中斷、路由器故障、VPN中斷、防火牆變更或中央伺服器故障,都可能使仍在工作的本地設備陷入隔離。即使是同一建築內兩部電話之間的通話,也可能依賴遠端SIP信令或遠端媒體中繼。在將服務稱為本地服務前,應追蹤這兩條路徑。
| 故障 | 連續性要求 |
|---|---|
| WAN或VPN不可用 | 本地註冊、路由、認證和媒體接入 |
| 中央SIP或調度服務不可用 | 經過測試的備援服務或本地控制器 |
| 中央操作席位不可用 | 有人員值守的本地或替代應答組 |
| 中央資料庫不可用 | 按需提供本地事件儲存與錄音 |
| 僅部分站點重新連接 | 各站點獨立的狀態和控制權歸屬 |
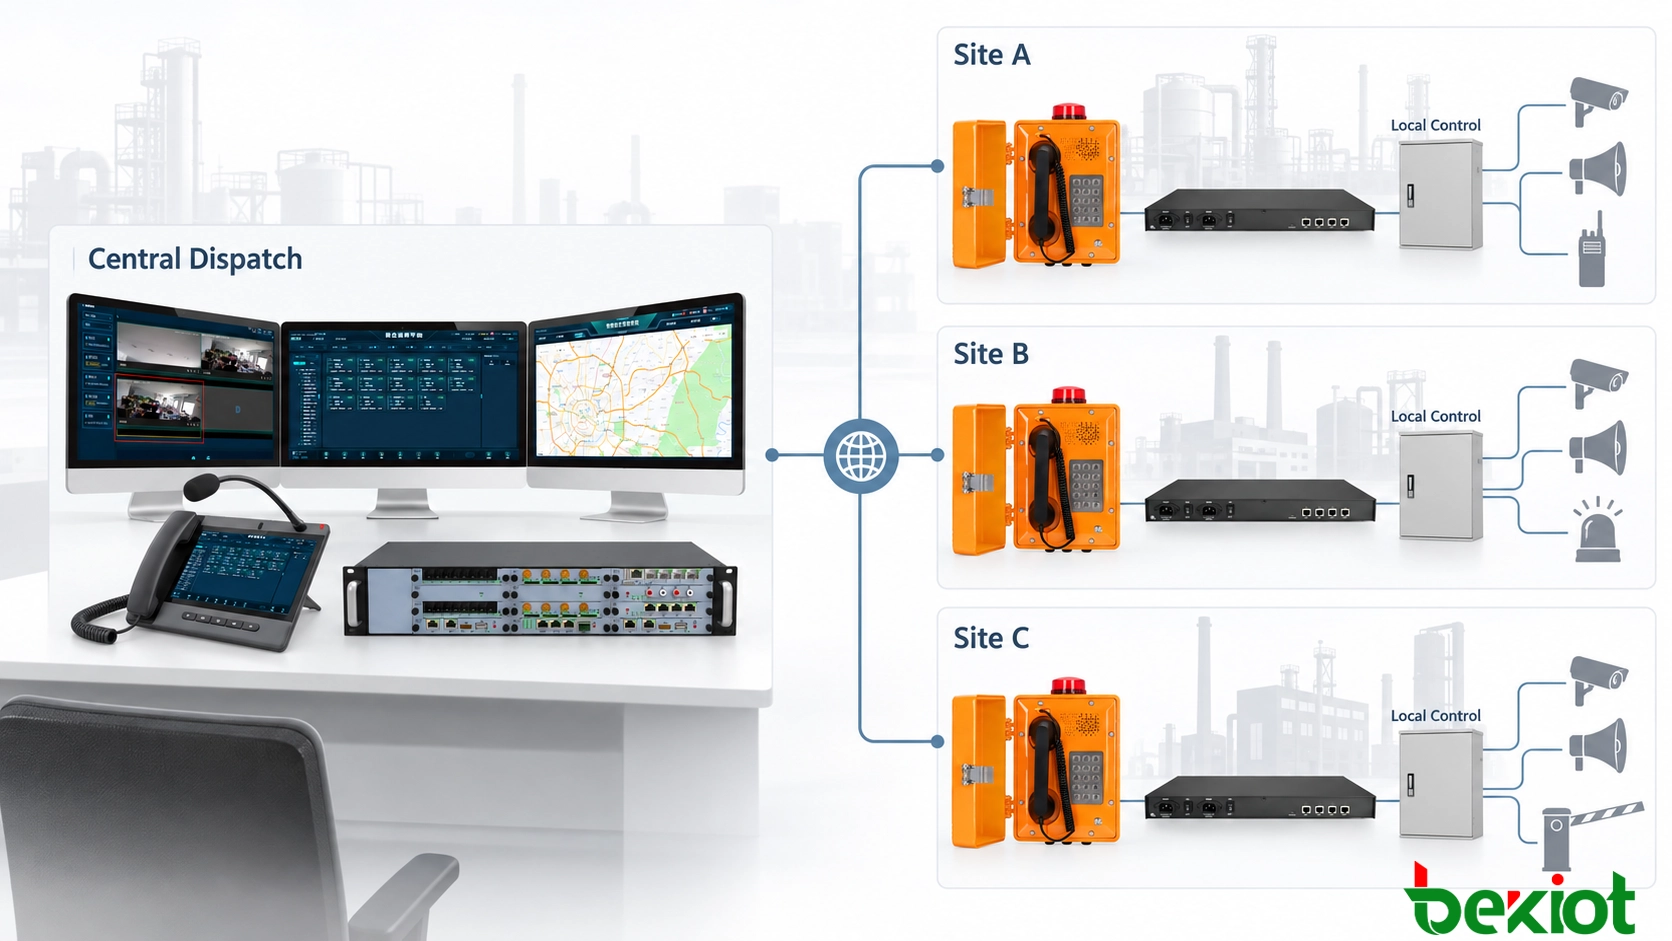
將功能分配到三個通信層
中央層透過調度控制台、SIP服務、錄音、告警、資料庫及可選GIS協調已連接的站點。它維護組織統一的號碼規劃、角色及路由策略,並可建立獲得授權的跨站點電話或無線組。
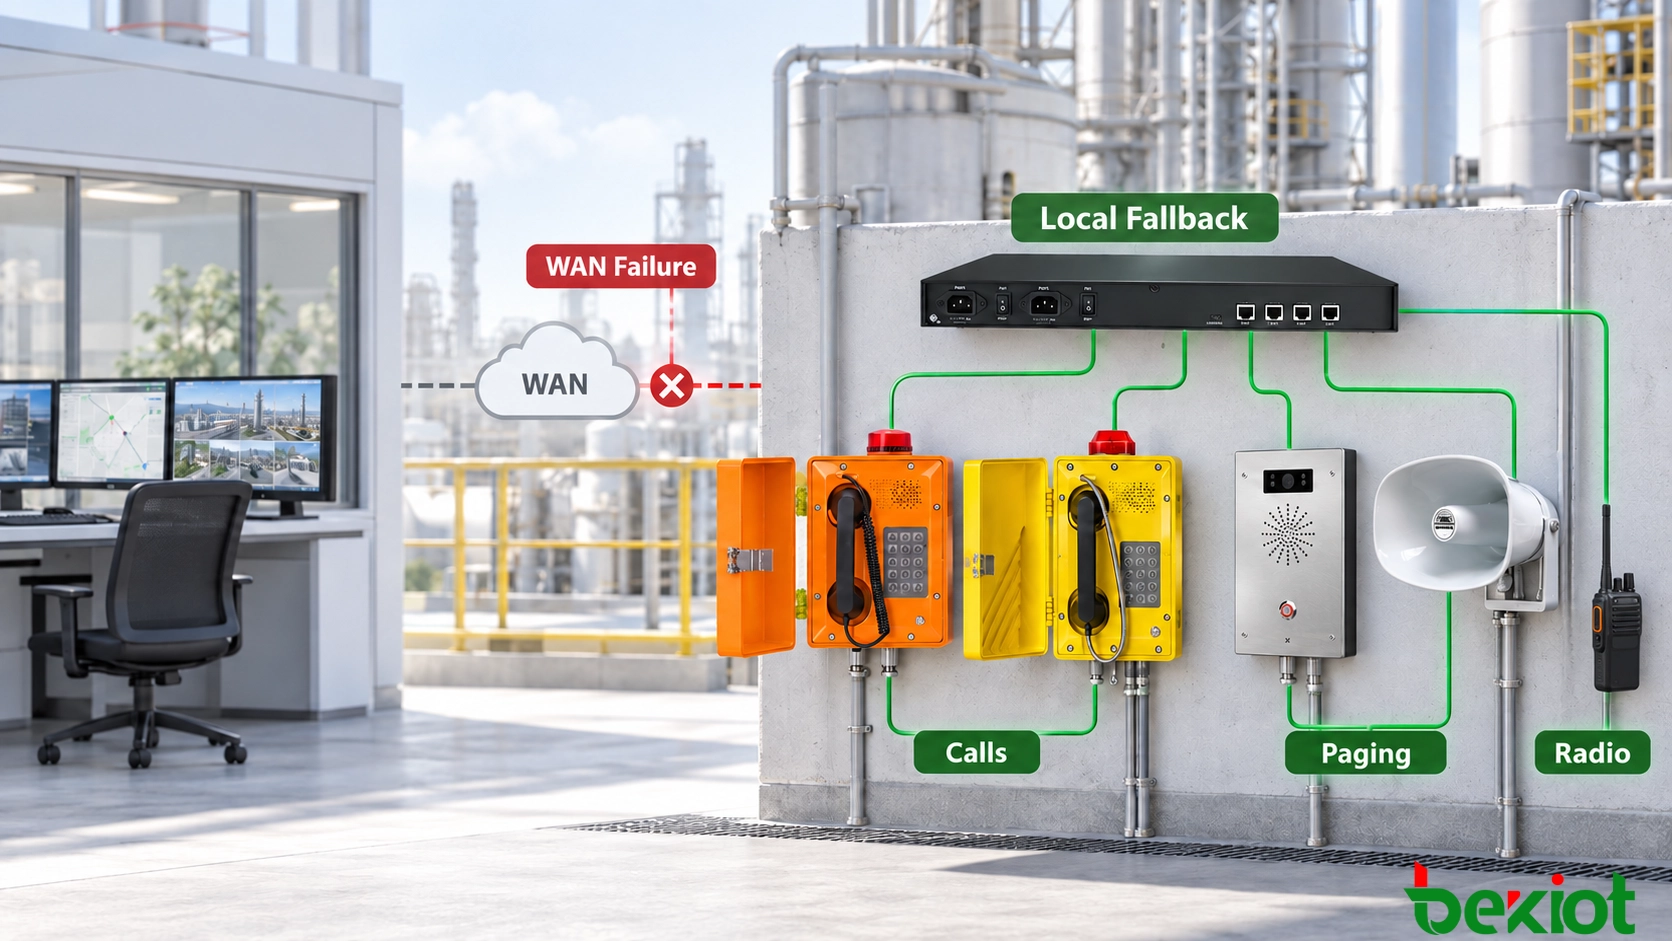
站點層可以採用本地SIP伺服器、本地備援閘道器、廣播控制器或調度設備。應明確其在隔離期間實際支援哪些本地通話、應急號碼、告警輸入、無線閘道器及廣播分區。全局目錄、視訊、報表和跨站點會議可能不可用。
現場層包括工業電話、呼叫站、對講終端、麥克風、揚聲器、無線電終端及介面。在提供相容介面和本地路由的條件下,閘道器可連接類比電話、公共廣播功率放大器或無線系統。僅支援SIP並不意味著具備這些集成功能。
贝克通信融合通信系統介紹了更廣泛的集成背景;擬議設定的本地持續運作能力、容量、授權及依賴項仍須確認。
在故障前明確權限
總部通常負責跨站點協調和公共設定。本地操作員響應站點的即時緊急事件,保留獲批的本地廣播權限並維持本地無線信道。中央監控不得成為發出緊急本地警告的前提。組織範圍的優先覆蓋需要明確授權的角色和經過測試的優先級策略。
記錄每個事件和分區的負責人、誰可請求接管以及誰確認移交。正在處理的本地緊急事件可保持本地控制,直至結束或正式交接。在兩端控制台顯示當前負責人和可用功能;不要將隔離站點顯示為可達。
將回退設計為受控切換
透過適當的心跳、註冊檢查及路由監測發現服務故障;路由器可達不代表調度正常。
在設定的時間內重試,再測試可用的備援伺服器或獨立網路路徑。
滿足回退條件後,啟用獲批的本地撥號計畫、應答組、廣播及閘道器接入。
顯示隔離狀態,限制不可用的跨站點操作,並記錄切換及後續操作。
部分終端支援多個註冊目標;其他終端需要相容閘道器、DNS設計或集群機制。應按終端類別驗證重試間隔、註冊恢復、回歸行為及活動通話處理。相容SIP並不意味著無縫切換或現有通話得以保留。
服務自動回退可以與主管批准指揮權接管並行。使用穩定性計時器及明確的狀態變更,防止鏈路時斷時續時反覆切換。應測試一端能夠發送但無法接收的非對稱故障。
檢查依賴項並保護本地接入
本地控制器無法彌補LAN故障、PoE交換機斷電或功率放大器不可用。備援電源計算應涵蓋所需交換機、伺服器、閘道器、揚聲器及操作席位。風險評估要求時,應避免冗餘服務共用主機、上聯及供電迴路。
在無法訪問中央服務時,驗證本地DNS、地址分配、憑據、證書、授權、時間服務、儲存及授權行為。提供受控的本地帳戶、最小權限角色、安全管理、受限的信令與媒體路徑以及受保護的錄音。不能僅因站點隔離就繞過認證。
蜂窩、衛星或區域備援路徑只有在覆蓋、電源、容量、路由及安全仍然可用時纔有效。容量受限時,應優先保障關鍵告警摘要和語音,而非大批錄音或視訊。外線呼叫需單獨測試:本地分機服務可用不能證明公共網路路由仍然可用。
防止部分恢復期間發生控制衝突
為各站點維護獨立狀態。已連接的廠區、隔離的變電站以及使用備援鏈路的站點,可能同時需要不同控制模式。站點標識及分區映射必須防止呼叫或命令到達錯誤地點。
為避免分裂控制,平台需要經過測試的控制權歸屬與隔離機制,拒絕無權控制器發出的命令。如果兩個控制器仍都接受操作,單獨的狀態標記並不足夠。應明確無法確認控制權歸屬時的行為,並在經過認證的交接完成前限制中央操作。
為併發廣播設定確定性規則:總部的日常音訊不得擠佔本地疏散訊息。任何更高優先級的中斷、排隊或拒絕,都必須得到控制器、閘道器及接收設備的共同支援。SIP註冊不能證明支援優先級或搶佔。
恢復服務並核對記錄
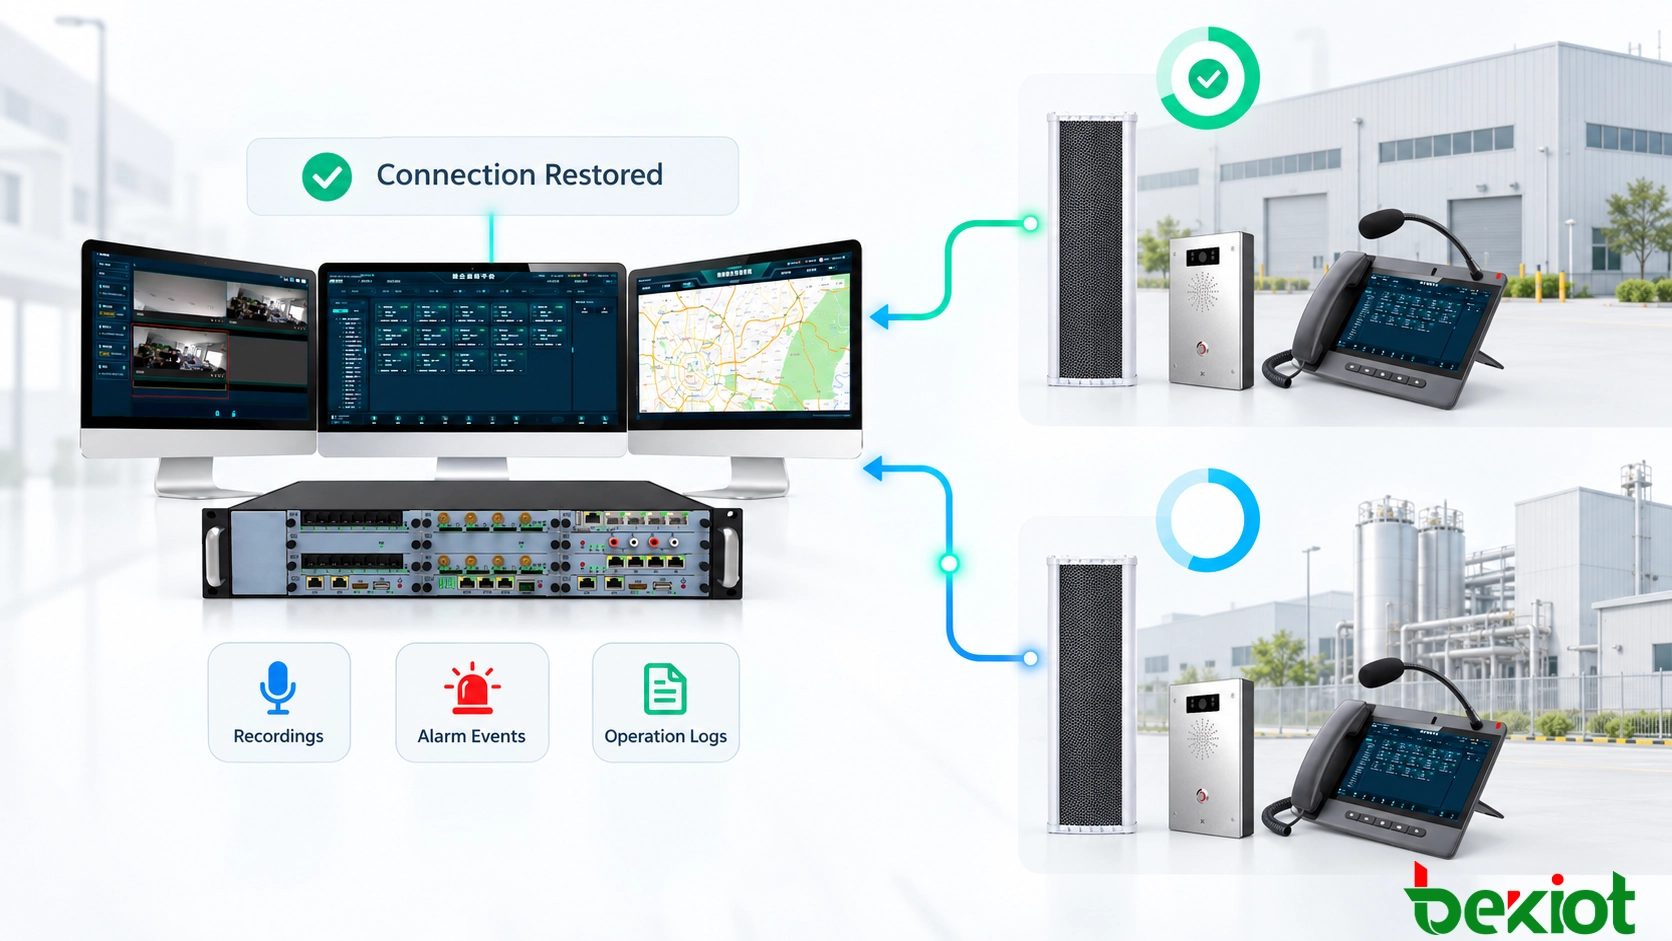
恢復控制權前,先透過穩定連接驗證SIP、調度、資料庫、認證及媒體服務。檢查活動告警和未完成任務。在設計允許時保留正在進行的緊急通話與廣播;否則應記錄中斷風險及操作流程。兩端都須確認移交。
上傳本地保存的事件和錄音時,應使用持久事件標識、站點和設備身份、原始時間戳及接收時間。重試須避免重複,保留失敗傳輸,並報告文件缺失、儲存耗盡及未解決衝突。應關聯重複事件記錄,而不是靜默覆蓋確認狀態或刪除證據。
維持適當的本地時間源或經過評估的時鐘保持能力。記錄時鐘質量和校正;時鐘漂移時,單靠時間戳無法可靠排列事件。NTP同步時鐘,但不會核對事件資料庫,也不保證隔離運作期間的準確性。
測試完整的故障與恢復場景
分別斷開WAN和VPN,停止中央SIP及應用服務,撤去中央操作員,隔離多個站點並逐一恢復。應在通話和廣播進行中、中央與本地同時請求、身份服務不可用以及儲存受限條件下重複測試。納入適合該設計的LAN和電源故障。
測量檢測時間、新呼叫恢復時間、中斷的通話、可用的降級服務及受控回歸時間。驗證現場雙向音訊、實際揚聲器輸出、無線接入、時間戳及已傳輸文件。註冊、呼叫已應答或存在錄音條目,都不能證明廣播可被聽到。操作員應演示降級流程及恢復交接。
常見問題
站點必須獨立運作多長時間?
應根據站點風險及預計修復時間設定時長,再據此設定電源、人員、儲存和授權。不存在通用的回退持續時間。
多個站點能否共用區域備援中心?
可以,前提是存在獨立且可用的連接路徑。關鍵站點可能仍需要現場服務,因為一次區域故障就可能切斷兩個中央節點。
類比電話能否保持可用?
可以,透過有電源的本地閘道器或PBX,配備合適的類比介面及獨立本地路由。應在預期故障條件下確認完整通話路徑。
SIP產品是否自帶本地持續運作能力?
不一定。應分別驗證終端故障切換、本地伺服器功能、閘道器集成、錄音容量及授權。針對終端的運作方式,可參閱調度平台故障期間的本地通信。
技術參考
RFC 3261定義SIP會話信令;RFC 3550說明RTP傳輸及其交付限制;RFC 5905規定NTP時鐘同步。上述連續性及權限要求屬於系統設計決策,須透過項目驗證。