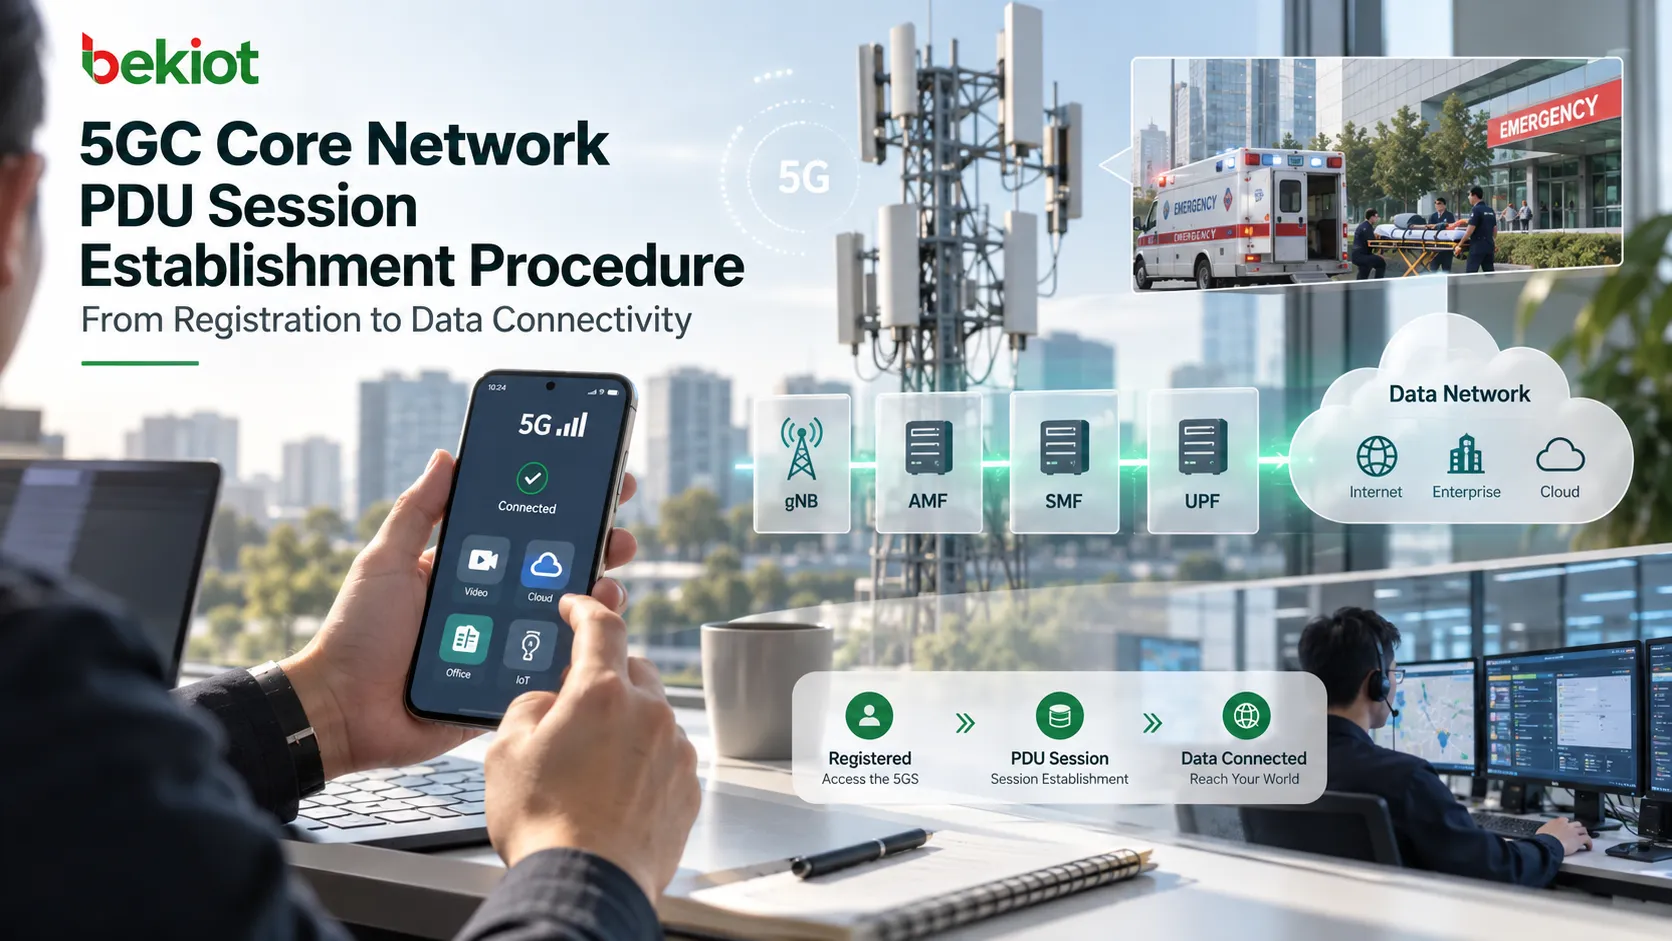
UE完成5G註冊後,應用程序仍可能無法訪問互聯網。註冊建立接入與移動性上下文;PDU會話建立則創建連接UE與數據網絡的會話。僅有5G圖標或Registration Accept,既不能證明會話已經建立,也不能證明數據包能夠正常轉發。
本文以非漫遊或本地疏導流程為參考,說明UE通過3GPP接入請求新建會話的過程。歸屬路由漫遊、緊急會話、接入轉移以及控制面CIoT優化包含額外或不同的分支。下述常規N3用戶面流程並不是適用於所有部署的統一流程。
註冊與PDU會話承擔不同任務
AMF協調身份處理、認證、NAS安全與註冊管理上下文。PDU會話增加數據業務所需的DNN、S-NSSAI、服務SMF、用戶面錨點及獲准的會話參數。互聯網、IMS與企業網絡連接可以使用不同會話。
在EPC術語中,一個PDN連接包含EPS承載。在5GS中,對應的理解模型是包含QoS流的PDU會話;默認QoS規則並不會創建LTE默認EPS承載。已註冊UE可以沒有PDU會話,也可以為不同業務維持多個會話。會話可以在註冊完成後不久建立,也可以在之後需要連接時建立。
對於IP類型的PDU會話,地址分配或配置屬於連接建立的一部分。PDU會話還有Ethernet和Unstructured類型,因此獲得IP地址並不是所有會話的共同結果。本文中的IP地址示例適用於IP會話。
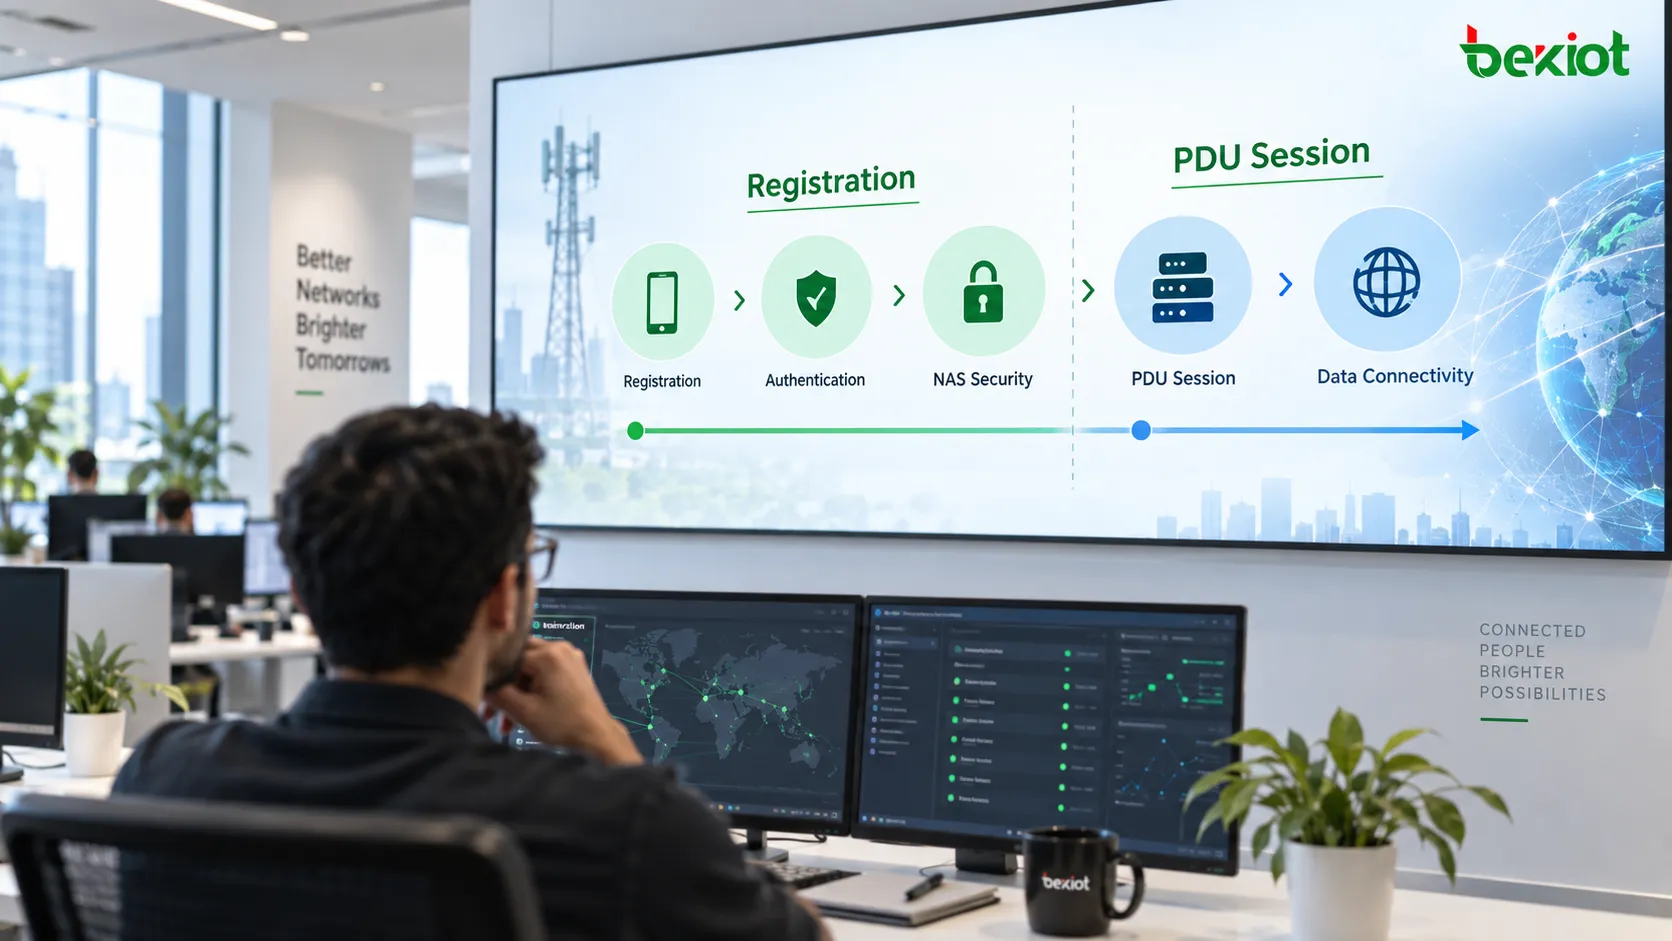
分別閱讀NAS傳輸層與內部會話請求
UE將PDU Session Establishment Request放入N1 SM容器,通過UL NAS TRANSPORT發送。AMF用於路由的DNN、S-NSSAI、Request Type和PDU Session ID,需要與內部5GSM消息區分。內部請求標識會話並請求PDU Session Type、SSC Mode等參數;外層傳輸提供路由上下文。
PDU Session ID區分同一UE的多個會話。SUPI標識訂戶,而不是某一個會話。
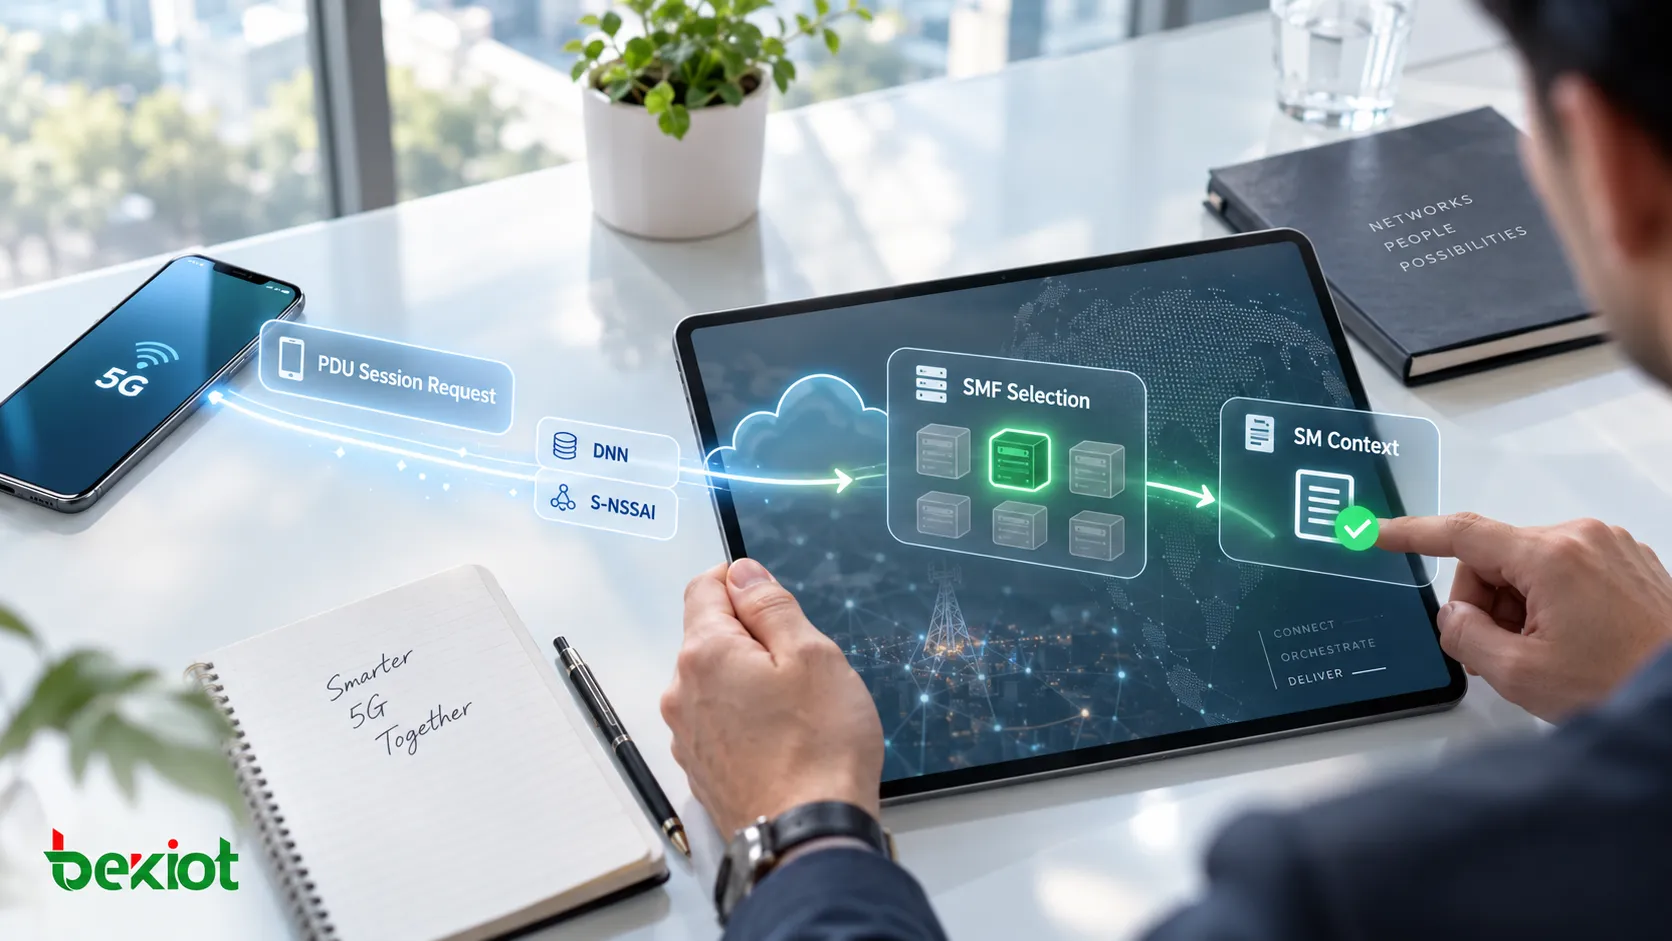
DNN標識目標數據網絡,並參與SMF選擇、UPF選擇及策略決策。
S-NSSAI標識網絡切片。請求的組合必須與允許的切片、訂閱及網絡能力兼容。
Request Type區分初始請求、已有會話或緊急業務相關場景。不能只憑消息名稱就認定是在新建會話。
請求參數是授權判斷的輸入,並非有保證的結果。應檢查實際選擇的DNN和S-NSSAI,以及允許的PDU會話類型和SSC模式是否符合預期業務。
AMF選擇SMF並創建SM上下文
gNB通過NGAP把NAS信令轉發至AMF,並附帶TAI、NR-CGI等接入及位置信息。它不負責選擇會話策略或UPF轉發規則,而是在後續控制所需無線資源。
AMF選擇能夠服務相應DNN與S-NSSAI的SMF。NRF發現可以根據切片、DNN與服務網絡信息,返回Nsmf_PDUSession服務的候選實例。選擇還取決於部署策略。發現緩存、本地配置或SCP路由會改變跟蹤中出現的發現交互。
AMF調用Nsmf_PDUSession_CreateSMContext,攜帶訂戶與會話標識、選定的路由信息及N1 SM容器。SMF接管會話控制,AMF則繼續管理接入與移動性並傳輸N1/N2信息。
訂閱數據與策略限定會話範圍
SMF在需要時從UDM獲取相關會話管理訂閱數據,並可訂閱數據變更。與DNN及S-NSSAI關聯的數據可以限制PDU Session Type、SSC Mode、Session-AMBR和默認QoS。例如,IPv4請求仍需要獲准且兼容的會話類型。
SMF也會在相應階段向UDM註冊其對訂戶和會話的服務關係。數據獲取、變更訂閱與註冊是不同操作;其順序和複用取決於流程及已有上下文。不應把它們視為每次請求都必須重複的一筆固定事務。
部署動態SM策略控制時,SMF選擇PCF並建立SM策略關聯。訂戶身份、DNN、S-NSSAI、位置和訂閱QoS都可作為授權策略的依據。適用時,外部數據網絡的認證或授權也是一個有條件的檢查環節。
SMF在配置用戶面處理之前,協調UE請求、訂閱限制與適用策略。PCF是否參與以及具體規則取決於業務與部署;缺少某個可選交互本身並不能證明故障。
N4將會話要求轉化為UPF規則
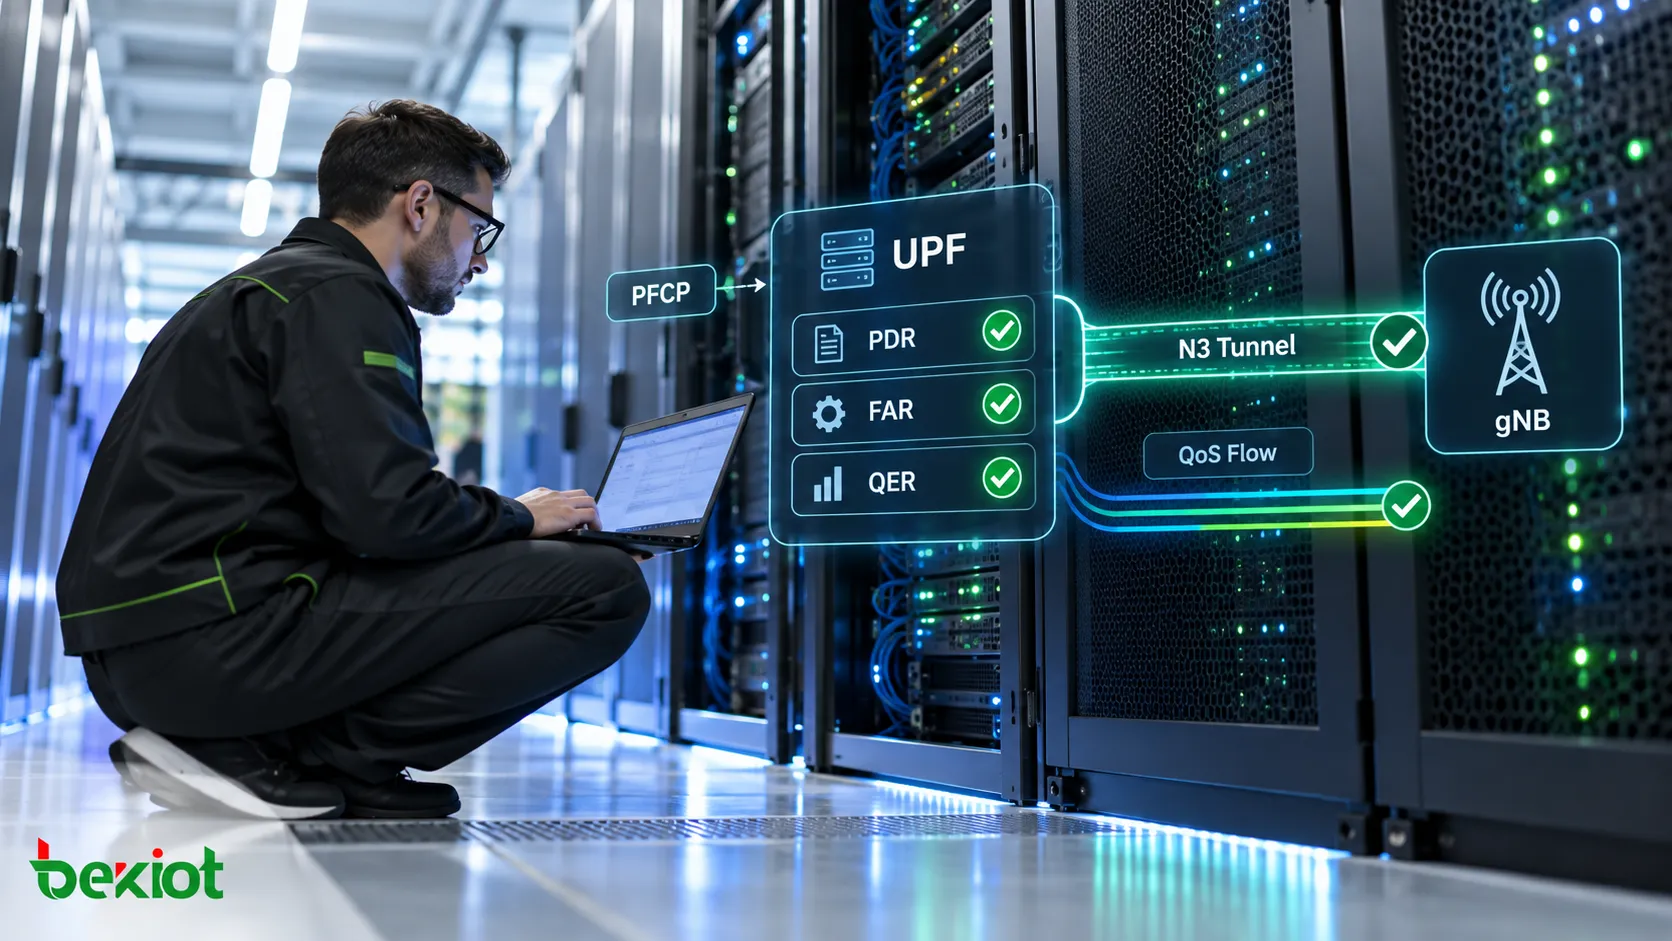
SMF依據DNN、切片、拓撲與UE位置等因素選擇合適的UPF。在N4上,它使用PFCP建立或修改所需用戶面會話。對於常規新建會話,PFCP Session Establishment Request安裝初始規則。
PDR識別屬於某個會話或業務流的數據包,並引用適用的處理規則。
FAR規定對匹配數據包進行轉發、丟棄、緩存或其他受支持的處理。
QER執行相應QoS控制,包括門控或速率控制。
URR定義適用的用量測量與報告。
這些規則協同工作;並非所有會話都需要相同的規則組合。除規則內容外,還要檢查PDR的引用關係。即使FAR本身正確,關聯到錯誤PDR仍會造成轉發錯誤。
UPF響應使用F-SEID標識其PFCP會話,並在適用時返回分配的用戶面隧道信息。PFCP F-SEID標識控制面會話狀態;N3 F-TEID標識GTP-U隧道端點。兩者不能互換。隧道信息可以按所支持的流程分配,而不是總以某一種固定方式生成。
此時,UPF側N3信息可能已經就緒,但gNB側下行端點仍未知。因此,初始PFCP交互成功並不代表整條數據路徑已經完成。
N1與N2協調無線資源及N3隧道
SMF調用Namf_Communication_N1N2MessageTransfer,提供兩類不同載荷。N1 SM信息向UE傳遞PDU Session Establishment Accept,並在適用時包含協商參數和獲准的QoS規則。N2 SM信息向RAN提供會話、QoS流及UPF側上行隧道端點信息。
檢查DNN、S-NSSAI與地址信息時,應區分消息層次。與整個流程相關的參數並不全是內部Accept中的信息元素。IPv6會話還可能需要後續IPv6地址配置。
AMF發送NGAP的PDU Session Resource Setup Request。gNB分配相應無線與N3資源,並向UE交付NAS Accept。其PDU Session Resource Setup Response報告接受或失敗的資源,以及gNB側下行隧道信息。
AMF通過Nsmf_PDUSession_UpdateSMContext轉發N2結果。隨後SMF按需使用PFCP Session Modification提供gNB端點並更新下行轉發。必須同時檢查IP地址與TEID:某一方向所用的TEID由該方向的接收端點分配。
常規用戶路徑為UE → gNB → N3 GTP-U → UPF → N6 → 數據網絡,下行沿反向路徑傳輸。多個UPF或部署特定路由可以擴展這一模型。NAS接受、RAN資源配置與實際端到端流量是不同的證據檢查點。
排查第一個失敗的檢查點
確認註冊,並在AMF處捕獲UE請求。比較外層路由參數與內部5GSM請求,包括會話ID、Request Type、DNN、S-NSSAI、PDU Session Type和SSC Mode。
檢查SMF選擇與SM上下文創建。關聯NAS和基於服務的信令中的訂戶與會話標識,然後檢查拒絕原因或服務錯誤。
檢查訂閱授權、適用PCF策略及必要的外部認證。區分業務拒絕與傳輸故障。
檢查PFCP結果、PDR/FAR/QER/URR關係及各方向隧道端點。確認gNB結果和任何後續N4修改。
觀察N3上的上下行GTP-U,再檢查N6流量。按需檢查路由、返回路徑、地址配置與DNS。隧道正常並不能證明目標應用可達。
利用第一個失敗點,將故障範圍縮小到NAS、基於服務的信令、N4、RAN/N3或數據網絡。收到有效的會話Accept後,除非跟蹤指向註冊或安全問題,否則反覆檢查認證通常沒有幫助。
常見問題
註冊是否會自動建立PDU會話?
不會。這是兩個獨立流程。UE可以在沒有會話的情況下保持已註冊,並在之後請求會話。時間取決於UE行為、配置的業務與網絡策略。
Accept是否證明互聯網業務正常?
不能。應驗證RAN資源、N3雙向路徑、UPF規則與N6可達性。對於IP會話,還要檢查地址配置和預期數據網絡;並非每個DNN都提供公共互聯網接入。
為什麼建立之後還會出現N4修改?
gNB端點可能只有在RAN資源建立後才可用。SMF隨後更新UPF,使下行數據包使用該端點。應閱讀實際變更的規則,而不是把每次修改都視為新會話。
QFI與QER是否相同?
不同。QFI標識5GS中的QoS流。QER是UPF中的PFCP QoS執行規則,可攜帶適用QFI。標識符與執行規則承擔不同作用。
相關流程與標準
前置接入流程可參閱5G初始註冊。刪除已有會話可參閱PDU會話釋放;釋放一個會話不一定需要將UE去註冊。
參考流程見3GPP TS 23.502第4.3.2.2.1節。消息內容與NAS傳輸由3GPP TS 24.501定義,PFCP規則與隧道參數由3GPP TS 29.244定義。